Beveiligingsrisico's
Minimaliseer beveiligingsrisico's in jouw organisatie
Minimaliseer beveiligingsrisico's in jouw organisatie
Beperk toegang tot gevoelige informatie
Efficiënt toegangsbeheer met nauwkeurige controle
Wil je op een veilige manier toegang tot belangrijke informatie of bronnen beheren, monitoren en controleren binnen jouw organisatie? Dan is Azure AD Privileged Identity Management de oplossing die je zoekt.
Met Privileged Identity Management minimaliseer je het aantal personen dat toegang heeft tot gevoelige informatie of bronnen. Dit vermindert het risico dat ongeautoriseerde personen toegang krijgen of dat geautoriseerde gebruikers per ongeluk verkeerde handelingen uitvoeren. Je kunt echter nog steeds bevoorrechte handelingen uitvoeren in Azure AD, Azure, Microsoft 365 of SaaS-apps.
Met Privileged Identity Management kun je bevoorrechte toegang verlenen aan gebruikers op een Just-In-Time basis en de toegang beheren met begin- en einddatums en goedkeuringsprocessen. Ook kun je meerdere verificatiemethoden en redenen vereisen voor het activeren van bevoorrechte rollen. Bovendien ontvang je meldingen wanneer bevoorrechte rollen worden geactiveerd en kun je toegangsbeoordelingen uitvoeren om te controleren of gebruikers nog steeds de juiste rollen hebben.
Als beheerder kun je met Azure AD Privileged Identity Management taken beheren, rollen beheren en activiteiten monitoren. Je kunt het dus eenvoudig instellen en beheren om veilig te blijven in jouw organisatie.
Toegang tot resources binnen een specifieke tijdsperiode.
Tijdelijke toegang tot bevoegde gebruikers op basis van de behoefte.
Bevoegde rollen activeren op basis van goedkeuring van beheerder.
Extra beveiligingslaag door meerdere verificatiestappen te vereisen.
Controleren en evalueren van bevoorrechte toegangsmachtigingen.
Gedetailleerde geschiedenis van bevoorrechte toegangsactiviteiten.
Toewijzen van bevoorrechte rollen aan gebruikers in Azure AD.
Erasmushogeschool Brussel koos voor Progress Verkiezingen als veilige, gebruiksvriendelijke oplossing voor het betrouwbaar organiseren van online verkiezingen.
De Rijksuniversiteit Groningen vertrouwt al jaren op Progress SIS. Ontdek waarom betrouwbaarheid, gebruiksgemak en innovatie daarbij het verschil maken.
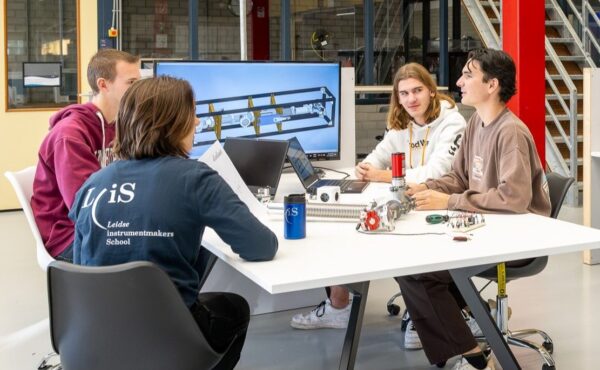
De Leidse Instrumentmakers School (LiS) heeft gekozen voor Educator van QSBN als basis voor haar onderwijs- en studentadministratie en beschikt daarmee over een toekomstbestendig SIS dat flexibel en gepersonaliseerd onderwijs ondersteunt en de student centraal stelt.

Hoe houd je grip op toegang en beleid in een steeds digitaler en complexer onderwijslandschap? Met talloze applicaties en gebruikersgroepen is dat een uitdaging. De Noordgouw vond de oplossing in PortalTalk Identity & Access Management (PIAM), waarmee beleid en toegang automatisch worden beheerd én actueel blijven.

Lees hoe je met digital cleanup en data governance voorkomt dat je elk jaar opnieuw een digitale schoonmaak moet organiseren en tegelijkertijd meer grip krijgt op je informatiehuishouding.

Grip op documenten begint met heldere afspraken over communicatie en documentdeling.

Van afspraken en verantwoordelijkheden tot de juiste technologie: zo bouw je stap voor stap een effectieve data governance-aanpak.

Ontdek hoe jouw organisatie optimaal kan profiteren van een effectieve en veilige documentbeheerstrategie.

Hoe zorg je voor meer overzicht, minder handmatige handelingen en betere ondersteuning van cliënten tijdens een complex zorgbemiddelingsproces? Ipse de Bruggen koos voor Qare365 om zorgbemiddeling efficiënter en toekomstbestendig in te richten.
Heb je interesse of wil je meer weten over Azure AD Privileged Identity Management? Neem dan contact met Maurice op en hij vertelt je alles over de voordelen en mogelijkheden van Azure AD Privileged Identity Management voor jouw organisatie.
Maurice Janssen
Business Unit Manager SI
+31 (0) 6 46152592
mauricej@qssolutions.nl
LinkedIn