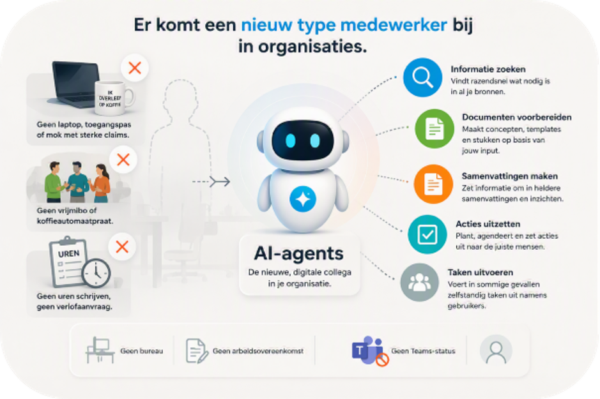
AI binnen Microsoft 365 verschuift van ondersteuning naar uitvoering. Waar je Copilot vooral iets vraagt, krijgen agents steeds vaker een eigen doel, context en toegang tot informatie of acties. Dat maakt ze krachtig, maar roept ook een nieuwe vraag op: als digitale collega’s zelfstandig werk gaan uitvoeren, wie bepaalt dan eigenlijk wat ze wel en niet mogen?
Van assistent naar uitvoerder
De eerste fase van AI in de werkomgeving draaide vooral om ondersteuning. Je stelde een vraag, kreeg een antwoord en bepaalde daarna zelf wat je ermee deed. Dat is overzichtelijk. Een beetje alsof je een slimme collega naast je hebt zitten die wacht op een vraag en razendsnel kan lezen, samenvatten en suggesties doet. Al moet je soms nog wel even controleren of hij niet iets te enthousiast is geweest.
Agents gaan een stap verder. Een agent krijgt niet alleen een vraag, maar vaak ook een doel, context en soms toegang tot specifieke informatiebronnen of acties. Denk aan een agent die helpt bij het beantwoorden van klantvragen, het voorbereiden van (terugkerende) vergaderingen, het regelmatig doorzoeken van interne kennis, het ondersteunen van HR-processen, het maken van rapportages of het begeleiden van gebruikers bij een bepaalde procedure.
Dat maakt agents krachtig. Ze kunnen repeterend werk verminderen, kennis toegankelijker maken en medewerkers helpen om sneller tot resultaat te komen. Zeker in organisaties waar veel informatie verspreid staat over Teams, SharePoint, Outlook, documenten en procesbeschrijvingen, kunnen agents enorm waardevol zijn.
Maar hoe krachtiger de agent, hoe belangrijker de vraag wordt: wie heeft bepaald wat deze agent mag doen?
Iedereen wordt maker
Een belangrijk kenmerk van deze ontwikkeling is dat het maken van agents steeds laagdrempeliger wordt. Waar automatisering vroeger vooral iets was voor IT-specialisten, ontwikkelaars of functioneel beheerders, komt het maken van digitale ondersteuning steeds dichter bij de eindgebruiker te liggen.
Dat is aan de ene kant geweldig. Want wie weet beter waar herhalend werk zit dan de mensen die het dagelijks uitvoeren? Wie kent de klantvragen, uitzonderingen, informatiestromen en frustraties beter dan de medewerkers zelf? En als medewerkers agents kunnen bouwen voor hun eigen werkcontext, ontstaat er ruimte voor innovatie vanaf de werkvloer.
Maar daar zit ook een keerzijde aan. Want als iedereen een digitale collega kan maken, ontstaat al snel de vraag: wie houdt het overzicht over al die digitale collega’s?
In een gewone organisatie zou je het vreemd vinden als medewerkers zelfstandig nieuwe collega’s konden aannemen, toegang konden geven tot dossiers, processen konden laten uitvoeren en daarna niemand meer wist wie waarvoor verantwoordelijk was. Toch is dat precies het risico als agents zonder duidelijke afspraken ontstaan. Niet omdat medewerkers iets verkeerd willen doen. Integendeel. Meestal begint het met een goed idee: “Dit kan slimmer.” Maar veel goede ideeën bij elkaar kunnen zonder structuur toch leiden tot digitale wanorde. Want wat gebeurt er bijvoorbeeld als twee agents exact dezelfde taak doen, omdat twee collega’s hetzelfde slimme idee hebben? Een praktisch voorbeeld: twee agents indexeren onafhankelijk van elkaar dezelfde prijzen of tarieven.
De onzichtbare medewerker
De metafoor van de agent als medewerker helpt om anders naar dit onderwerp te kijken. Een menselijke medewerker krijgt normaal gesproken een functieomschrijving. Er is een leidinggevende. Er zijn autorisaties. Iemand bepaalt waar de medewerker bij mag. Er zijn afspraken over wat hij of zij zelfstandig mag beslissen. En als iemand van functie verandert of uit dienst gaat, worden rechten aangepast of ingetrokken.
Bij agents zouden we vergelijkbare vragen moeten stellen.
-
- Wat is het doel van deze agent?
- Voor wie werkt hij?
- Welke informatie mag hij gebruiken?
- Welke acties mag hij uitvoeren?
- Wie is eigenaar?
- Wie controleert of de agent nog doet waarvoor hij bedoeld is?
- Wat gebeurt er als de maker vertrekt?
- En misschien de belangrijkste vraag: wie merkt het als de agent ongewenst gedrag vertoont?
Dat klinkt misschien zwaar, maar dat hoeft het niet te zijn. Het gaat er niet om dat iedere agent door een commissie, drie stuurgroepen en een Excelbestand met 42 kolommen moet worden goedgekeurd. Daarmee vergader je de innovatie waarschijnlijk al de kamer uit voordat de agent zijn eerste taak heeft uitgevoerd.
Het gaat om grip: niet om blokkeren, niet om vertragen, maar wel om organiseren.
Grip zonder angst
Bij nieuwe technologie ontstaat vaak een reflex: óf we omarmen alles meteen, óf we zetten de deur op slot tot er beleid is. Beide reacties zijn begrijpelijk, maar meestal niet ideaal.
Agents blind toelaten is onverstandig,
agents volledig tegenhouden is waarschijnlijk niet realistisch.
De kunst zit in het volwassen omgaan met digitale medewerkers. Je moet ruimte geven aan innovatie, maar wel binnen duidelijke kaders. Net zoals je dat doet met applicaties, data, identiteiten en apparaten.
Dat betekent dat je als organisatie wilt weten welke agents er zijn, wie ze heeft gemaakt, waarvoor ze bedoeld zijn, welke data ze gebruiken en welke acties ze mogen uitvoeren. Je wilt ook kunnen bepalen welke agents alleen mogen informeren, welke mogen adviseren en welke daadwerkelijk iets mogen uitvoeren. Want daar zit een belangrijk verschil.
Een agent die antwoord geeft op basis van een handleiding is iets anders dan een agent die namens een medewerker e-mails opstelt, taken aanmaakt of processtappen in gang zet. Hoe dichter een agent bij echte uitvoering komt, hoe belangrijker controle, logging en menselijke goedkeuring worden.
Je hoeft dus niet bang te zijn voor agents, maar je moet ze ook niet behandelen alsof het digitale paperclips zijn.
Security begint bij datatoegang
Een veelbesproken risico rond AI is dat de technologie zelf “iets fout doet”. Maar in de praktijk begint het vaak veel simpeler: bij toegang tot informatie.
Een agent kan alleen werken met de informatie waar hij toegang toe heeft. Als die toegang te ruim is, kan een agent onbedoeld informatie gebruiken of zichtbaar maken die niet voor iedereen bedoeld is. Niet omdat de agent kwaadwillend is, maar omdat de onderliggende rechten, locaties of delingsinstellingen niet goed op orde zijn.
Daarom raakt agent-governance direct aan onderwerpen als datagovernance, dataclassificatie, toegangsbeheer, lifecycle management, auditing en compliance.
Met andere woorden: agents maken zichtbaar hoe goed je informatiehuishouding eigenlijk is ingericht. Ze zijn niet alleen nieuwe gebruikers daarvan, maar vormen tegelijkertijd de stresstest.
Maar het is ook een kans. De komst van agents dwingt organisaties om opnieuw te kijken naar vragen die eigenlijk al langer belangrijk waren:
-
- Welke informatie is gevoelig?
- Wie heeft toegang tot welke data?
- Worden oude teamsites en documenten nog beheerd?
- Zijn er duidelijke eigenaren?
- Wordt toegang periodiek beoordeeld?
- Kunnen we achteraf zien wat er is gebeurd?
Agents introduceren dus niet alleen nieuwe vragen. Ze vergroten vooral het belang van bestaande datagovernance. Ik heb daar zelf een reeks van vier blogs aan besteed.
Behandel agents als digitale medewerkers
Een praktische manier om dit onderwerp bespreekbaar te maken, is door agents te behandelen als digitale medewerkers. Een kerstpakket gaat misschien net iets te ver, maar vanuit governanceperspectief is de vergelijking heel bruikbaar. Ook een digitale medewerker heeft een taak- en profielbeschrijving nodig.
| Onderdeel |
Vast te leggen |
| Doel en taak |
Waarom bestaat de agent en welk resultaat levert hij? |
| Eigenaar |
Wie is inhoudelijk en budgettair verantwoordelijk? |
| Gebruikers |
Voor wie werkt de agent en wie mag hem gebruiken? |
| Data en systemen |
Welke bronnen, locaties en applicaties gebruikt de agent? |
| Autorisaties |
Welke informatie en acties zijn noodzakelijk? |
| Beperkingen |
Wat mag de agent nadrukkelijk niet doen? |
| Goedkeuring |
Welke acties vragen menselijke controle? |
| Monitoring |
Wat wordt gelogd en wie beoordeelt afwijkingen? |
| Kosten |
Welk verbruik en budget zijn acceptabel? |
| Lifecycle |
Wanneer evalueren, aanpassen, vervangen of stoppen we? |
Dat klinkt eenvoudig, maar het helpt enorm om het gesprek te voeren met bestuurders, managers, IT, security en proceseigenaren. Want iedereen begrijpt dat je medewerkers niet onbeperkt toegang geeft tot alles “omdat dat misschien handig is”. Voor agents zou hetzelfde moeten gelden.
Daarbij is het belangrijk om onderscheid te maken tussen verschillende soorten agents. Een agent die alleen informatie geeft op basis van publieke of algemene content heeft een ander risicoprofiel dan een agent die werkt met klantdata, contractinformatie, financiële gegevens of interne besluitvorming.
Ook kosten horen thuis in de taak- en profielbeschrijving. Dat is zeker iets om op te nemen in de governance. We vinden het normaal om voor een medewerker een loonschaal vast te stellen. Voor een digitale medewerker is dat eigenlijk niet anders. Dan heet het geen loon, maar tokenverbruik, en ook dat kost geld.
Ook op die kosten moet je dus grip organiseren. Maak het verbruik per agent zichtbaar, spreek af welk budget beschikbaar is en leg de verantwoordelijkheid daarvoor bij de eigenaar van de agent. Daarbij maakt het nogal verschil of een agent één keer per week een rapportage voorbereidt of voortdurend meedraait in meerdere werkprocessen. Niet alleen de mogelijkheden, maar ook de gebruiksfrequentie en schaal bepalen uiteindelijk het kostenprofiel.
Voor grip op de kosten zijn drie vragen leidend:
- Wie ziet het verbruik?
- Wie is verantwoordelijk voor het budget?
- Wanneer vinden we de kosten nog in verhouding tot de waarde?
Niet iedere agent vraagt dus om dezelfde mate van controle. Maar iedere agent vraagt wel om bewuste keuzes. Een agentprofiel is daarbij op zijn plaats.
De rol van IT verandert
Een interessante ontwikkeling is dat IT niet meer de enige partij is die digitale oplossingen maakt. Businessgebruikers krijgen steeds meer mogelijkheden om zelf agents te creëren of te configureren. Het inzetten van AI om goede agents te maken gebeurt inmiddels volop. Daarmee verschuift de rol van IT.
IT hoeft niet alles zelf te bouwen, maar IT moet wel zorgen voor de spelregels, de veilige omgeving en het toezicht. Dat vraagt om samenwerking tussen IT, informatiebeveiliging, compliance, informatiemanagement en de business. Agents raken namelijk niet één afdeling. Ze zitten precies op het snijvlak van technologie, data, processen en menselijk werk.
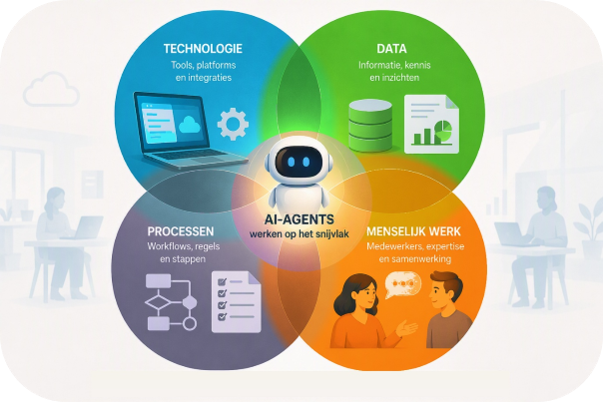
En dat maakt governance rond agents geen puur technisch onderwerp. Het is allereerst een organisatorisch onderwerp.
Die organisatorische afspraken moeten vervolgens wel worden ondersteund door de inrichting van de Microsoft 365-omgeving. Denk aan het beperken van wie agents mag maken en publiceren, het beschermen van gevoelige informatie en het kunnen controleren van gebruik en uitgevoerde acties. De techniek is daarmee niet het vertrekpunt van governance, maar wel een noodzakelijke vertaling ervan. Met Microsoft Agent 365 biedt Microsoft inmiddels ook een centraal besturingsvlak om agents binnen de organisatie zichtbaar te maken, te beheren en te beveiligen. Daarmee kunnen organisaties technische invulling geven aan afspraken over onder meer eigenaarschap, toegang, gebruik, risico’s en lifecycle. Zo’n platform neemt de governancevraag echter niet over: de organisatie moet nog steeds zelf bepalen welke agents gewenst zijn, wat zij mogen doen en wie daarvoor verantwoordelijk is. En op dat vlak zijn ook andere zaken waar je zeker even naar kan kijken: SAM1 en DPSM2 for AI.
Maar wat moet je dan in ieder geval gaan vastleggen:
-
- Wie mag agents maken?
- Wie mag ze publiceren?
- Wanneer is goedkeuring nodig?
- Hoe leggen we eigenaarschap vast?
- Hoe voorkomen we wildgroei?
- Hoe zorgen we dat waardevolle agents breder beschikbaar komen?
- En hoe ruimen we agents op die niet meer gebruikt worden?
Dat zijn vragen die je beter vooraf kunt beantwoorden dan achteraf, wanneer niemand meer weet waarom “Klantvraag-assistent-definitief-v3-nieuw-echtdefinitief” toegang heeft tot zo ongeveer half SharePoint.
Begin met eenvoudige spelregels
Een volwassen aanpak hoeft niet ingewikkeld te beginnen. Sterker nog: hoe eenvoudiger de eerste spelregels, hoe groter de kans dat mensen ze ook echt gebruiken.
Organisaties kunnen bijvoorbeeld starten met een paar basisafspraken:
- Maak agents zichtbaar
Zorg dat bekend is welke agents er zijn, wie eigenaar is en waarvoor ze bedoeld zijn.
- Bepaal het risicoprofiel
Maakt de agent alleen informatie toegankelijk, geeft hij advies of voert hij acties uit?
- Regel eigenaarschap
Iedere agent heeft een concrete verantwoordelijke eigenaar nodig. Dat hoeft niet dezelfde persoon te zijn als degene die de agent heeft gemaakt. Borg het eigenaarschap daarnaast binnen een vaste rol of binnen een team, zodat de verantwoordelijkheid kan worden overgedragen wanneer iemand van functie verandert of de organisatie verlaat. Zo voorkom je weesagents: agents die nog actief zijn, maar waarvoor niemand zich meer verantwoordelijk voelt.
- Beperk toegang tot noodzakelijke informatie
Geef agents niet meer toegang dan nodig is voor hun taak.
- Zorg voor controle en logging
Zeker bij agents die acties uitvoeren of werken met gevoelige informatie.
- Evalueer periodiek
Werkt de agent nog goed? Is hij nog nodig? Kloppen de rechten nog? Is de context nog actueel?
- Maak stoppen net zo normaal als starten
Een agent die geen doel meer heeft, moet worden aangepast of verwijderd.
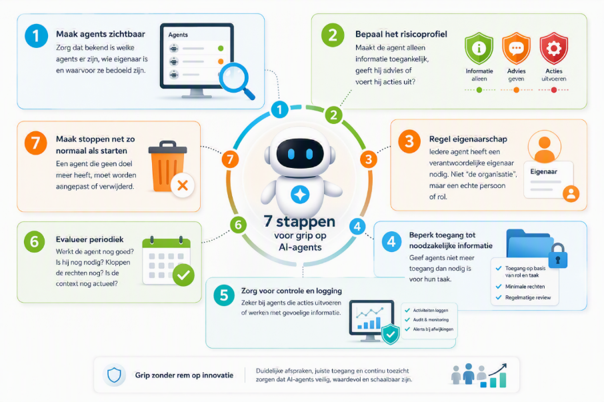
Met zulke afspraken voorkom je dat governance voelt als rem op innovatie. Het wordt juist een manier om innovatie betrouwbaar en schaalbaar te maken.
Niet de vraag óf, maar hoe
De opkomst van AI-agents in Microsoft 365 is geen verre toekomstmuziek. De beweging is al ingezet. De vraag is daarom niet of organisaties hiermee te maken krijgen, maar hoe bewust ze ermee omgaan.
Agents kunnen medewerkers helpen om slimmer, sneller en consistenter te werken. Ze kunnen kennis beter ontsluiten, processen ondersteunen en tijd vrijmaken voor werk waar menselijke aandacht echt waarde toevoegt.
Maar zodra agents taken uitvoeren in je werkomgeving, moet je ook grip hebben op wat ze doen.
De uitdaging is dus niet om agents buiten de deur te houden.
De uitdaging is om ze op een verantwoorde manier binnen te laten.
- Als digitale collega’s.
- Met duidelijke taken.
- Met passende rechten.
- Met toezicht.
- En met iemand die verantwoordelijk is.
Want de vraag is niet alleen:
Wat kunnen AI-agents voor ons betekenen?
De echte vraag is:
Wie stuurt jouw digitale collega’s aan?
Grip op AI-agents begint met inzicht
AI-agents bieden organisaties enorme kansen, maar vragen ook om nieuwe afspraken over eigenaarschap, toegang, controle en verantwoordelijkheid. Wie daar nu over nadenkt, voorkomt straks wildgroei en onzekerheid.
-
- Begin dus niet met angst.
- Begin met inzicht.
Breng in kaart welke agents er zijn, welke taken ze uitvoeren en wie erop toeziet. Want onzichtbare medewerkers kunnen heel waardevol zijn, zolang je maar weet wat ze aan het doen zijn.
Waar staan we eigenlijk? Dat is de eerste vraag die organisaties zichzelf moeten stellen.
Want agent-governance begint niet in een beheerportaal, maar aan tafel. Met de vraag welke digitale collega’s je organisatie nodig heeft, welke taken zij mogen uitvoeren en welke spelregels daarbij horen. Daarna pas volgt de techniek.
QSBN helpt organisaties om die stap gestructureerd te zetten. Niet door innovatie af te remmen, maar door overzicht, keuzes en kaders aan te brengen. Denk aan het in kaart brengen van bestaande data, identiteiten, rechten, werkplekken, informatiebronnen, risico’s en AI-use-cases. Want een agent die werkt met onduidelijke of te ruime toegangsrechten, verouderde documenten of onduidelijke eigenaarschap, is een beetje als een nieuwe collega die op dag één alle sleutels krijgt, terwijl niemand precies weet op welke deuren ze passen.
De kracht zit in de combinatie: governance, security, Microsoft 365, data, adoptie en proceskennis komen bij elkaar. Een organisatie heeft niet alleen een lijstje nodig met technische instellingen, maar een aanpak waarmee duidelijk wordt:
- welke agents er zijn of gaan komen;
- wie eigenaar is;
- welke data en systemen worden gebruikt;
- welk risicoprofiel daarbij hoort;
- welke acties menselijke goedkeuring vragen;
- hoe logging, monitoring en evaluatie worden ingericht;
- en hoe agents uiteindelijk ook weer worden aangepast of uitgezet.
Zo wordt agent-governance geen rem op vernieuwing, maar juist de voorwaarde om veilig en schaalbaar te kunnen innoveren.
Wil je weten waar jouw organisatie staat met AI-agents?
Laat je gegevens achter. We denken graag met je mee over grip op AI-agents, governance en Microsoft 365.
Liever direct contact? Mail Hans Schillemans, Product Owner bij QSBN.